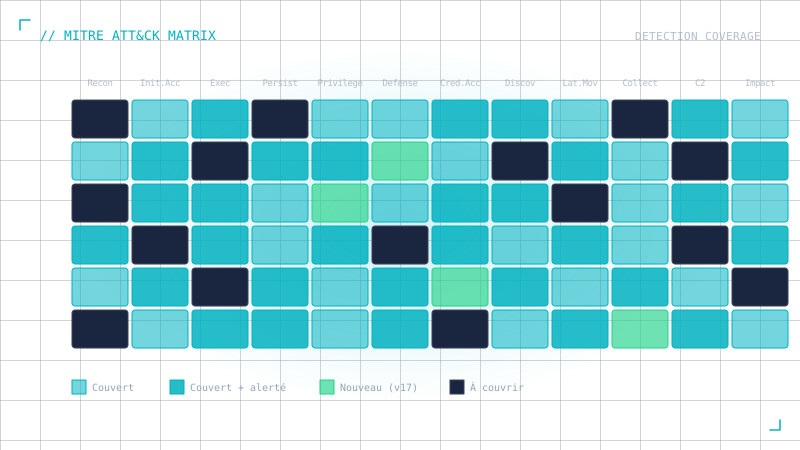
La v17 de MITRE ATT&CK, publiée en avril 2026, marque l'intégration la plus poussée jamais réalisée des techniques cloud dans le framework. 14 nouvelles techniques rejoignent les matrices Cloud, Identity Provider et SaaS — auxquelles s'ajoutent des sous-techniques pour les services AWS, Azure et GCP. Voici notre lecture des priorités à intégrer dans votre détection.
T1098.005 — Account Manipulation : Device Registration
L'enregistrement frauduleux de devices (Entra ID Device Registration, AWS IoT) comme persistence post-compromission. Notre règle de détection : alerter sur tout device enrollment qui suit immédiatement un MFA SMS sur un compte précédemment authentifié uniquement par MFA application authenticator. Le pattern est très révélateur d'un attaquant ayant SIM-swappé.
T1606.002 — Forge Web Credentials : SAML Tokens
Le « Golden SAML » revient sur le devant de la scène. La technique exploite la signature locale d'assertions SAML pour usurper l'identité dans un environnement fédéré. Détection : surveiller les anomalies dans les SignatureValidation et les origines IP des requêtes ADFS, et corréler avec les exports de certificats sur les serveurs ADFS.
T1212 — Exploitation for Credential Access (Cloud control plane)
Nouveauté v17 : l'exploitation de vulnérabilités sur les services cloud eux-mêmes. Détection : monitoring des release notes éditeurs et corrélation avec les patterns CloudTrail / Azure Activity ; alerter sur des séquences atypiques d'appels API peu après publication d'une CVE.
T1098.007 — Additional Cloud Roles
L'ajout de rôles à un identifiant compromis pour escalader les droits dans le temps. Particulièrement pernicieux car légitime sur le plan technique. Notre approche : scoring d'anomalie sur les patterns d'attribution de rôles (jour, heure, opérateur, périmètre, quantité dans la fenêtre).
Notre recommandation pour les RSSI
Avant d'intégrer les 14 nouvelles techniques :
- Mesurer votre coverage actuel sur la matrice Cloud (la plupart des SOC sont à 30-50 %, là où l'on dépasse les 70 % sur la matrice Enterprise endpoints).
- Prioriser les 5 techniques ci-dessus si vous opérez des charges de travail cloud significatives.
- Tester vos détections via des exercices red team ciblés cloud, pas uniquement endpoint.
L'enjeu n'est pas la quantité de règles, mais la confiance dans la couverture. ATT&CK v17 est un excellent outil de mesure pour cette confiance.
L'équipe Detection Engineering