Équipe en charge de superviser et de répondre aux incidents. Notre SOC nouvelle génération automatise collecte, corrélation, enrichissement et remédiation. Surveillance temps réel des réseaux, serveurs, terminaux, bases et applications via notre orchestrateur.
L'orchestrateur de notre SOC.
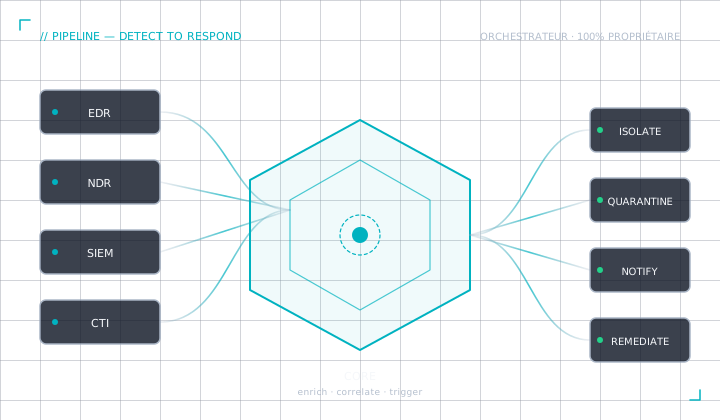
Aucune solution du marché ne reliait les briques d'un SOC comme nous l'exigions. Notre NextGen-SOC est donc bâti sur le Meta Orchestrateur, édité par notre partenaire français sudoexec et opéré par nos analystes.
C'est lui qui porte l'inter-enrichissement et l'inter-remédiation : une alerte née dans un outil est complétée par ce que savent tous les autres, et une décision de réponse s'applique à toute la chaîne d'un coup.
- 100 % compatible interfaces partenaires
- Édité en France par sudoexec, opéré par nos analystes
- Aucune dépendance à un éditeur extra-européen
IA & Machine Learning
Usage modéré et ciblé d'IA et d'algorithmes d'apprentissage pour traiter les menaces basiques et avancées via l'analyse de données en temps réel.
Infrastructure Cloud
Services cloud — efficacité énergétique, fluidité de déploiement et solutions de sécurité complètes.
Threat Intelligence avancée
Analyse en temps réel des menaces émergentes et capacités proactives de threat hunting.
Automatisation immédiate
Exécution industrielle des tâches routinières — vulnérabilités, correctifs — pour libérer les équipes sur les sujets complexes.
Conformité Zero Trust
Services certifiés ISO 27001 avec vérification du trafic interne / externe selon les principes Zero Trust.
Une solution auditable et personnalisable en fonction des besoins spécifiques de chaque client.
Les solutions que nous opérons.
Nous n'intégrons que des technologies que nous exploitons nous-mêmes. Chaque fiche dit ce que le produit fait, ce qu'il ne fait pas, et ce que nous ajoutons.
- METAsudoexec
Meta Orchestrateur
La couche qui siège au-dessus de l'EDR, du SIEM, de l'identité, de l'e-mail et du réseau : chaque signal est enrichi par tous les autres, et chaque décision de réponse s'applique à toute la chaîne d'un coup.
Découvrir - EDR

Falcon — Endpoint Detection & Response
La détection et la réponse sur les terminaux, socle de toute chaîne de défense. Un agent léger, une console unique, et la capacité d'isoler une machine avant que l'attaquant ne se propage.
Découvrir - ITP

Falcon Identity Threat Protection
Surveillance de l'Active Directory et des annuaires cloud : élévations de privilèges, comptes de service oubliés, authentifications anormales, et blocage conditionnel en temps réel.
Découvrir - SIEM

Falcon Next-Gen SIEM
La plateforme de collecte et de corrélation qui réunit les données d'endpoint, d'identité, de cloud et des équipements tiers, et sur laquelle nos analystes travaillent au quotidien.
Découvrir - SIEM

Log360
Gestion unifiée des journaux, audit de l'Active Directory, analyse comportementale et conformité, sur site ou en cloud. Une alternative crédible quand la souveraineté ou le budget commandent.
Découvrir - IAM

AD360 — protection de l'identité
Gestion et audit des identités sur l'Active Directory, Entra ID et Microsoft 365 : provisionnement, revue des droits, réinitialisation autonome des mots de passe et authentification renforcée.
Découvrir - MAIL

Protection de la messagerie
Filtrage avancé, réécriture des liens, analyse des pièces jointes en bac à sable, détection de l'usurpation d'identité, archivage à valeur probante et entraînement des utilisateurs.
Découvrir - SASE

Zero Trust Exchange — SASE
Passerelle web sécurisée, pare-feu en service, courtier d'accès cloud et accès privé Zero Trust, opérés depuis une plateforme distribuée plutôt que depuis vos points de sortie.
Découvrir
Le glossaire de la défense moderne.
Onze briques techniques avec lesquelles nous opérons au quotidien pour nos clients.
Détecte et contre les activités suspectes sur postes, laptops et appareils mobiles. Surveillance précise et capacités avancées de remédiation pour neutraliser les menaces avant propagation.
Visibilité étendue sur l'ensemble du réseau pour détecter les comportements d'attaquants dans les infrastructures physiques, virtuelles et cloud. Identification des mouvements latéraux et communications suspectes.
Passerelle web sécurisée — accès Web protégé pour les utilisateurs. Protection contre cybermenaces et infections en analysant le trafic et filtrant les paquets malicieux avant les systèmes internes.
Pare-feu cloud avec contrôle d'accès, filtrage URL, protection contre les menaces avancées, IPS et sécurité DNS.
Mise en œuvre d'un modèle Zero Trust : menaces internes et externes traitées également, vérification stricte avant tout accès aux ressources.
Sécurité et conformité pour applications cloud-natives. Combine CSPM, CIEM, IAM, CWPP et protection des données dans une plateforme unifiée.
Contrôle de l'usage cloud public et conformité des politiques. Intègre les processus DevSecOps : scanning statique, hardening, scanning API, pentesting.
Intermédiaire entre utilisateurs et plateformes cloud — protection des données, gestion d'autorisation et visibilité, contrôle granulaire des accès.
Détecte et neutralise les menaces au sein des logiciels cloud. Administration unifiée pour serveurs physiques, VM, containers et fonctions serverless.
Analyse des cybermenaces — recueil, étude et partage d'informations liées à des attaques informatiques (selon l'ANSSI).
Un besoin ? Une question ?
Nos experts en cybersécurité sont à votre disposition. Démonstration du NextGen-SOC, audit ou simple échange — c'est par ici.