
Un cycle complet, sans angle mort.
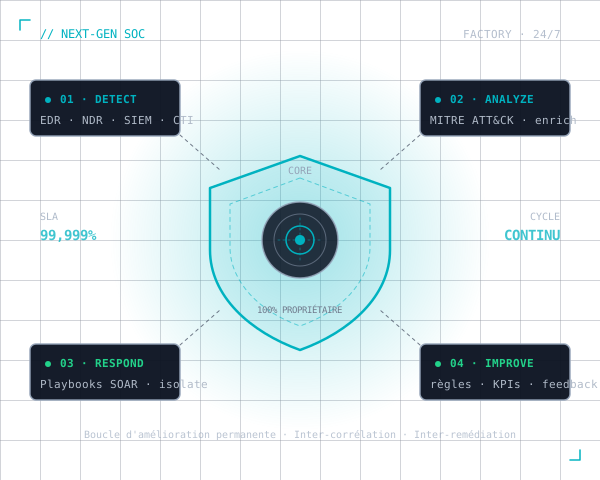
Quatre disciplines coordonnées autour d'un cœur orchestrateur : Detect, Analyze, Respond, Improve. Une boucle fermée qui couvre tout le cycle de vie de l'incident, et qui apprend en continu.
- Sources : EDR · NDR · SIEM · CTI
- Cœur : orchestrateur souverain
- Réponse : playbooks SOAR
- Boucle d'amélioration continue
Trois engagements structurants.
Stabilité
Des points de contacts identifiés et permanents.
Agilité
Une variété de profils multi-compétents.
Efficience
SOC interconnecté à l'environnement de nos clients.
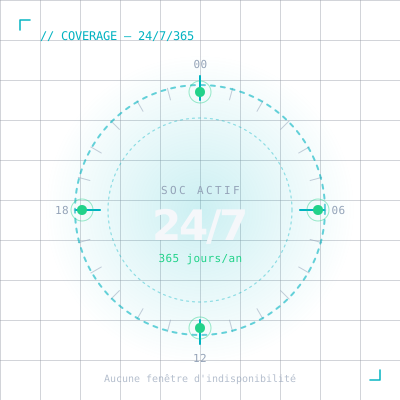
24h/24, 7j/7, 365 jours/an.
Aucune fenêtre d'indisponibilité. Notre Security Factory fonctionne en continu, sans interruption — y compris la nuit, les week-ends et les jours fériés. Vos incidents critiques ne connaissent pas d'horaires de bureau, notre SOC non plus.
Ce que nous garantissons.
En recourant aux services managés de Five Nines, nous assurons à nos clients :
Service dédié 24h/24, 7j/7, 365j/an
Déploiement simple
gain financier · gain de temps
Analystes cybersécurité dédiés
de l'alerte à la remédiation
Plateforme intégrée unique
Réactivité minimale
prise en charge rapide
Action et résolution rapides de l'incident
Automatisation des opérations
Process de remédiation adaptés
à vos besoins et spécificités
Amélioration continue des services
Vaste choix de partenaires de confiance
De l'alerte à la remédiation.
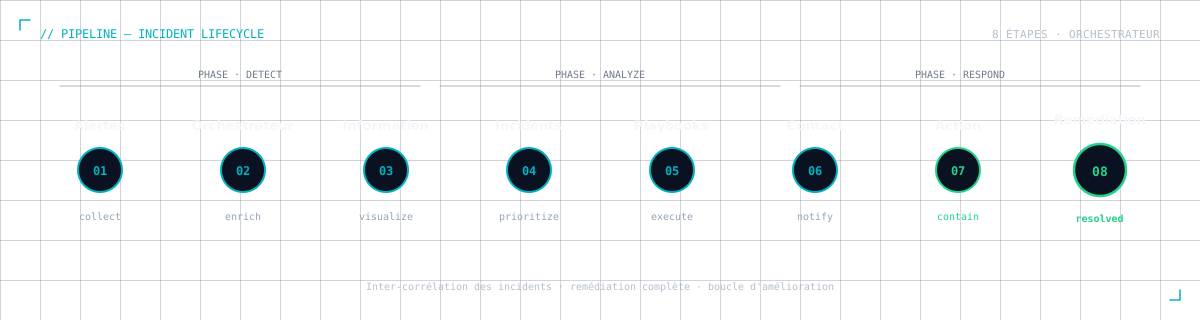
L'automatisation des tâches chronophages est au cœur de notre SOC. Inter-corrélation et inter-remédiation sont les fondamentaux de notre approche.
- Étape01
Alertes
Analyse centralisée, corrélée et systématique de toutes les alertes remontées.
- Étape02
Orchestrateur
Enrichissement contextuel, corrélation croisée des événements.
- Étape03
Information
Présentation rapide et synthétique des données enrichies aux analystes.
- Étape04
Incidents
Assignation et priorisation par niveau de criticité.
- Étape05
Playbooks
Exécution automatique des playbooks avec options de contrôle manuel.
- Étape06
Contact
Communication temps réel avec le client pour évaluation des menaces.
- Étape07
Action
Exécution selon le modèle opérationnel défini avec le client.
- Étape08
Corrélation & Remédiation
Traitement inter-corrélé des incidents et remédiation complète.
Un besoin ? Une question ?
Nos experts en cybersécurité sont à votre disposition. Démonstration du NextGen-SOC, audit ou simple échange — c'est par ici.